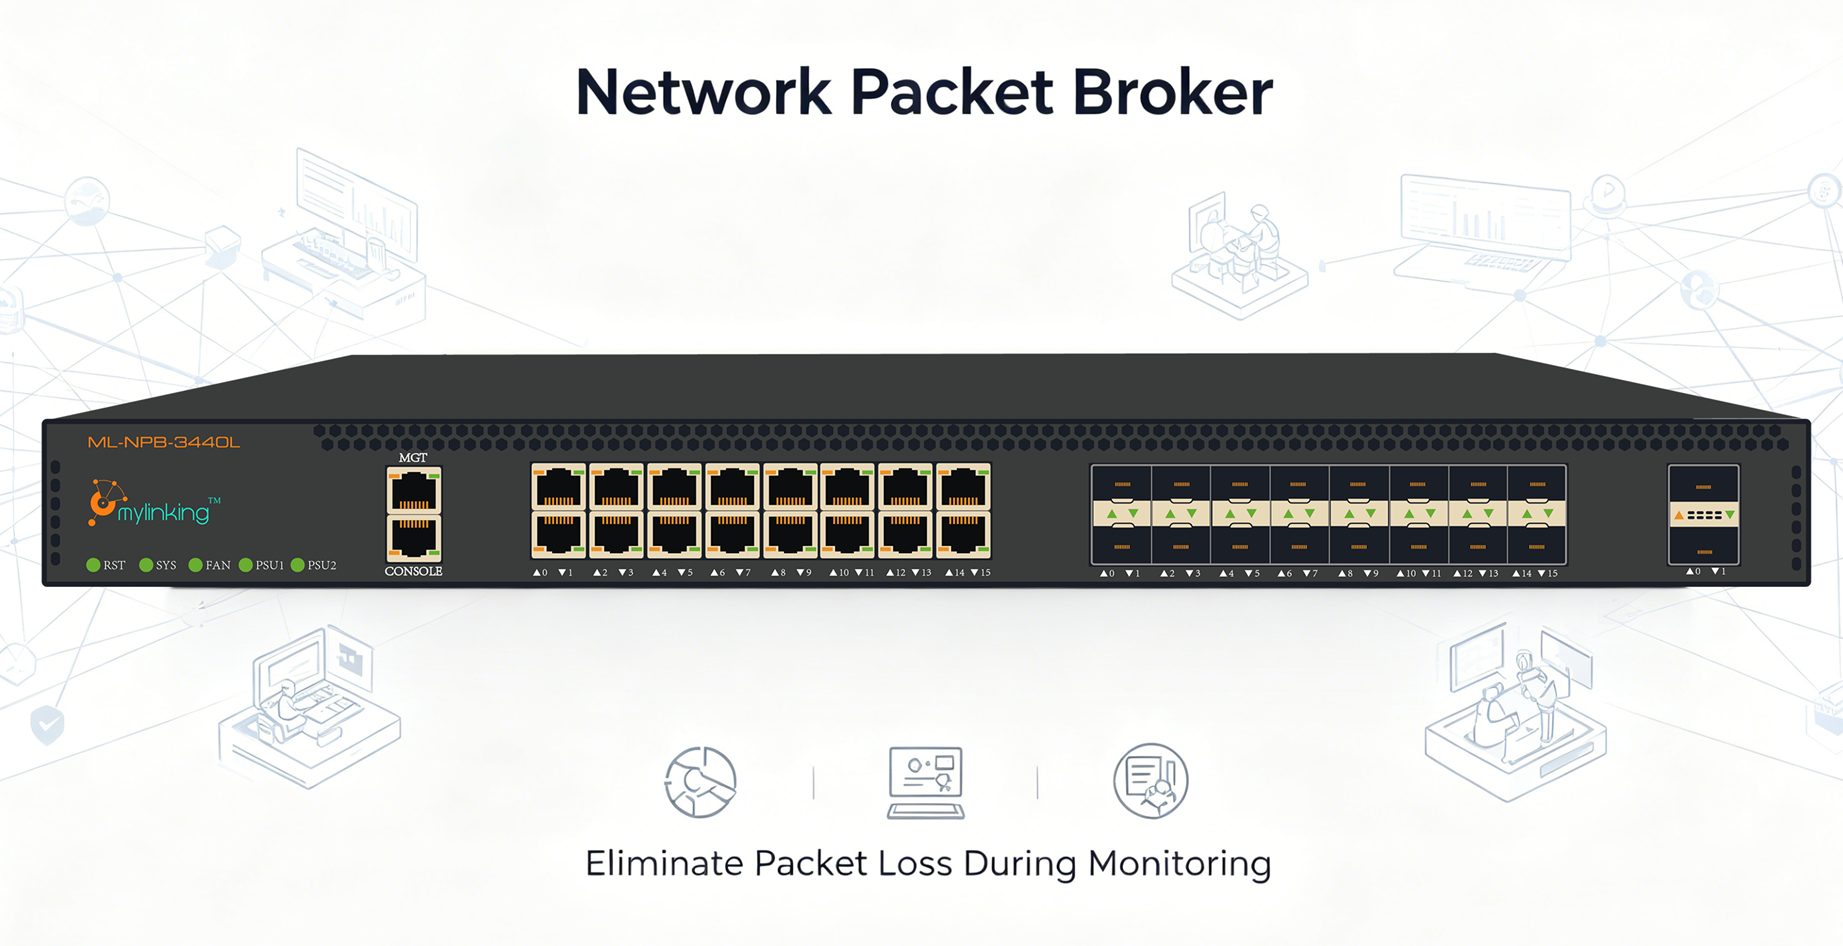
Nos centros de datos modernos e nas redes empresariais,Infraestrutura de monitorización de redeconverteuse en algo tan crítico como as propias capas de conmutación e enrutamento. A medida que a nube híbrida, a virtualización, os microservizos e as ligazóns de alta velocidade de 40G/100G se converten en estándar, as arquitecturas de monitorización herdadas (construídas sobre portos SPAN, TAP non xestionados e conexións de ferramentas ad-hoc) están a colapsar baixo tres puntos débiles paralizantes:
(1)Sobresubscrición de ferramentasAs ferramentas de monitorización están inundadas con máis tráfico agregado do que poden inxerir, o que leva a paquetes perdidos, análises incompletas e investimentos en seguridade desperdiciados.
(2)Puntos cegos no tráfico de leste a oesteO tráfico lateral de servidor a servidor (a miúdo entre o 70 e o 80 % do tráfico total do centro de datos) pasa desapercibido, ocultando ataques laterais, obstáculos de rendemento e problemas de aplicacións.
(3)Perda de paquetes durante a monitorizaciónAs sesións SPAN reducen a carga de tráfico; a agregación non xestionada crea conxestión; e a falta de procesamento do tráfico leva a análises forenses incompletas, falsos negativos e fallos de cumprimento.
Para resolver estes desafíos a escala, Mylinking presenta aAxente de paquetes de rede ML-NPB-3440L—un potente chip baseado en paísesSolución de visibilidade da redeDeseñado para o procesamento de tráfico full-duplex a 320 Gbps, flexibilidade de interface multivelocidade (1G/10G/40G/100G) e intelixencia L2-L7 profunda. Unifica a recollida, agregación, filtrado, balanceo de carga, procesamento de túneles e distribución intelixente do tráfico para eliminar as ineficiencias de monitorización, ofrecer visibilidade de extremo a extremo e garantir cero perdas de paquetes innecesarias para ferramentas de seguridade, rendemento, cumprimento e análise.
Este documento técnico ofrece unha análise exhaustiva doML-NPB-3440L, incluíndo a súa arquitectura, as súas capacidades principais, o motor de procesamento de tráfico, o deseño da interface, os casos de uso da implementación e os resultados empresariais medibles. Deseñado para o SEO de Google e os compradores técnicos empresariais, este documento posiciona a plataforma como a capa fundamental para a tecnoloxía modernaMonitorización de redes 40G/100Ge resistenteInfraestrutura de monitorización de rede.
1. Visión xeral executiva: Mylinking ML‑NPB‑3440L Network Packet Broker
O/AMylinking ML-NPB-3440Lé un dispositivo de montaxe en rack de 1U e alta densidadeAxente de paquetes de rede (NPB)Deseñado especificamente para unificar, optimizar e distribuír o tráfico desde calquera segmento de rede a calquera ferramenta de monitorización ou seguridade. Admite un conxunto de interfaces totalmente mixto:
○16 portos de cobre RJ45 de 10/100/1000 M
○16 portos de fibra SFP+ de 1/10 GE
○1 porto QSFP de 40 GE
○1 porto QSFP28 de 100 GE (compatible con 40 GE)
○Porto de xestión fóra de banda dedicado
Cunha capacidade de conmutación non bloqueante de320 Gbps dúplex completo, o ML‑NPB‑3440L admite o procesamento a velocidade de liña real mesmo con carga de tráfico completa. Equipado cun chipset de alto rendemento doméstica e unha arquitectura de CPU multinúcleo, ofrece replicación de tráfico a velocidade de cable, agregación, filtrado, balanceamento de carga, segmentación de paquetes, reescritura de VLAN, procesamento de protocolos de túnel (VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP), selado de tempo en nanosegundos e distribución dinámica do tráfico.
Como unha converxenciaSolución de visibilidade da rede, o ML-NPB-3440L centraliza o tráfico procedente de TAP, portos SPAN/mirror, divisores ópticos e contornas virtuais. Preprocesa paquetes brutos para que se axusten aos requisitos das ferramentas e só reenvía o tráfico necesario ás ferramentas correctas á velocidade correcta. Isto eliminaSobresubscrición de ferramentas, eliminaPuntos cegos no tráfico de leste a oeste, e erradicaPerda de paquetes durante a monitorización—os tres fallos máis custosos nas operacións de rede modernas.
O dispositivo admite ambosFibra TAPeESPALDO/Espellomodos de despregamento, o que o fai igualmente eficaz para deseños de centros de datos en zonas verdes e modernizacións de redes empresariais existentes. Ofrece unha interface gráfica de usuario baseada na web, CLI, SSH, TELNET, SNMP e SYSLOG para a xestión completa do ciclo de vida, ademais de RADIUS/TACACS+ para un control de acceso seguro baseado en roles.
Para organizacións que crean sistemas estables, escalables e observablesInfraestrutura de monitorización de rede, o Mylinking ML‑NPB‑3440L non é só un accesorio: é a capa de conmutación fundamental para a visibilidade.
2. Os tres puntos críticos de dor na monitorización de redes moderna
Antes de explorar as capacidades técnicas do ML-NPB-3440L, definimos as crises operativas e de seguridade urxentes que esteAxente de paquetes de rederesolve.
2.1 Sobresubscrición de ferramentas: investimento desperdiciado e análise incompleta
Sobresubscrición de ferramentasocorre cando o ancho de banda de entrada combinado a unha ferramenta de monitorización supera a súa capacidade de procesamento en tempo real. As causas principais comúns inclúen:
○Agregando varias ligazóns de 10G ou 40G nun único porto de ferramentas de 10G
○Replicación de fluxos de tráfico completos a moitas ferramentas simultaneamente
○Envío de todo o tráfico (incluído o ruído) a ferramentas deseñadas para análises específicas
○Falta de capacidades de filtrado de tráfico, balanceamento de carga ou segmentación
O resultado é catastrófico:
○Paquetes perdidos na entrada da ferramenta
○IDS/IPS non detecta ameazas
○As ferramentas forenses perden o contexto da sesión
○As ferramentas APM/NPM producen métricas de rendemento distorsionadas
○Os equipos de seguridade operan con optimismo cego
Segundo estudos do sector, as organizacións que empregan arquitecturas TAP só SPAN ou non xestionadas adoitan experimentarSobresubscrición de ferramentas efectiva do 15–40 %durante as horas punta. Isto fai que os investimentos custosos en seguridade e monitorización sexan parcialmente ineficaces.
2.2 Puntos cegos no tráfico de leste a oeste: a causa número 1 dos danos por rotura lateral
Os centros de datos modernos defínense porTráfico de leste a oeste—comunicación de servidor a servidor, de contedor a contedor e de máquina virtual a máquina virtual dentro do perímetro. Os datos do sector mostran de forma consistente:
○o tráfico leste-oeste representa70–85 % do tráfico total do centro de datos
○O 80 % dos ciberataques avanzados empregan movemento lateraldespois do compromiso inicial
○O 90 % das organizacións carecen de visibilidade completa do tráfico lateral
As arquitecturas herdadas céntranse na monitorización no perímetro de Internet (norte-sur), deixando o tráfico interno invisible. Os atacantes aproveitan estasPuntos cegos no tráfico de leste a oestea:
○Moverse lateralmente entre servidores
○Escalar privilexios
○Roubar e escenificar datos
○Implementar ransomware
○Persisten sen ser detectados durante semanas ou meses
Mesmo cando se implementan sesións TAP ou SPAN, a falta dun punto centralizadoAxente de paquetes de redesignifica que o tráfico non se pode agregar, filtrar nin equilibrar a carga de forma eficiente entre segmentos internos. O resultado é unha rede que parece estar monitorizada pero que está chea de riscos invisibles.
2.3 Perda de paquetes durante a monitorización: fallo de conformidade e interrupcións invisibles
Perda de paquetes durante a monitorizacióna miúdo se malinterpreta como inofensivo ou inevitable. Na práctica, destrúe a confianza na monitorización de datos:
○Os portos SPAN descartan paquetes baixo conxestión do conmutador
○A agregación sen contrapresión provoca desbordamento do búfer
○Falta de selado de tempo e integridade da sesión de interrupción da replicación
○O tráfico tunelizado é ilexible e as ferramentas estándar o descartan
As consecuencias inclúen:
○Incapacidade para realizar análises forenses completas de incidentes
○Auditorías fallidas de PCI DSS, HIPAA, GDPR e SOX
○Microrrupcións non observadas e problemas de rendemento
○As ferramentas de seguridade carecen de secuencias de ataque
○Os equipos de rede non poden validar os SLA
Para sectores como as finanzas, a saúde, o comercio electrónico e o goberno,Perda de paquetes durante a monitorizaciónnon é unha molestia operativa, senón unha responsabilidade empresarial e de cumprimento normativo.
O/AAxente de paquetes de rede Mylinking ML-NPB-3440Lelimina os tres puntos problemáticos mediante hardware deseñado especificamente, procesamento intelixente do tráfico e arquitectura de visibilidade de extremo a extremo.
3. Proposta de valor fundamental: como ML‑NPB‑3440L resolve os desafíos críticos de monitorización
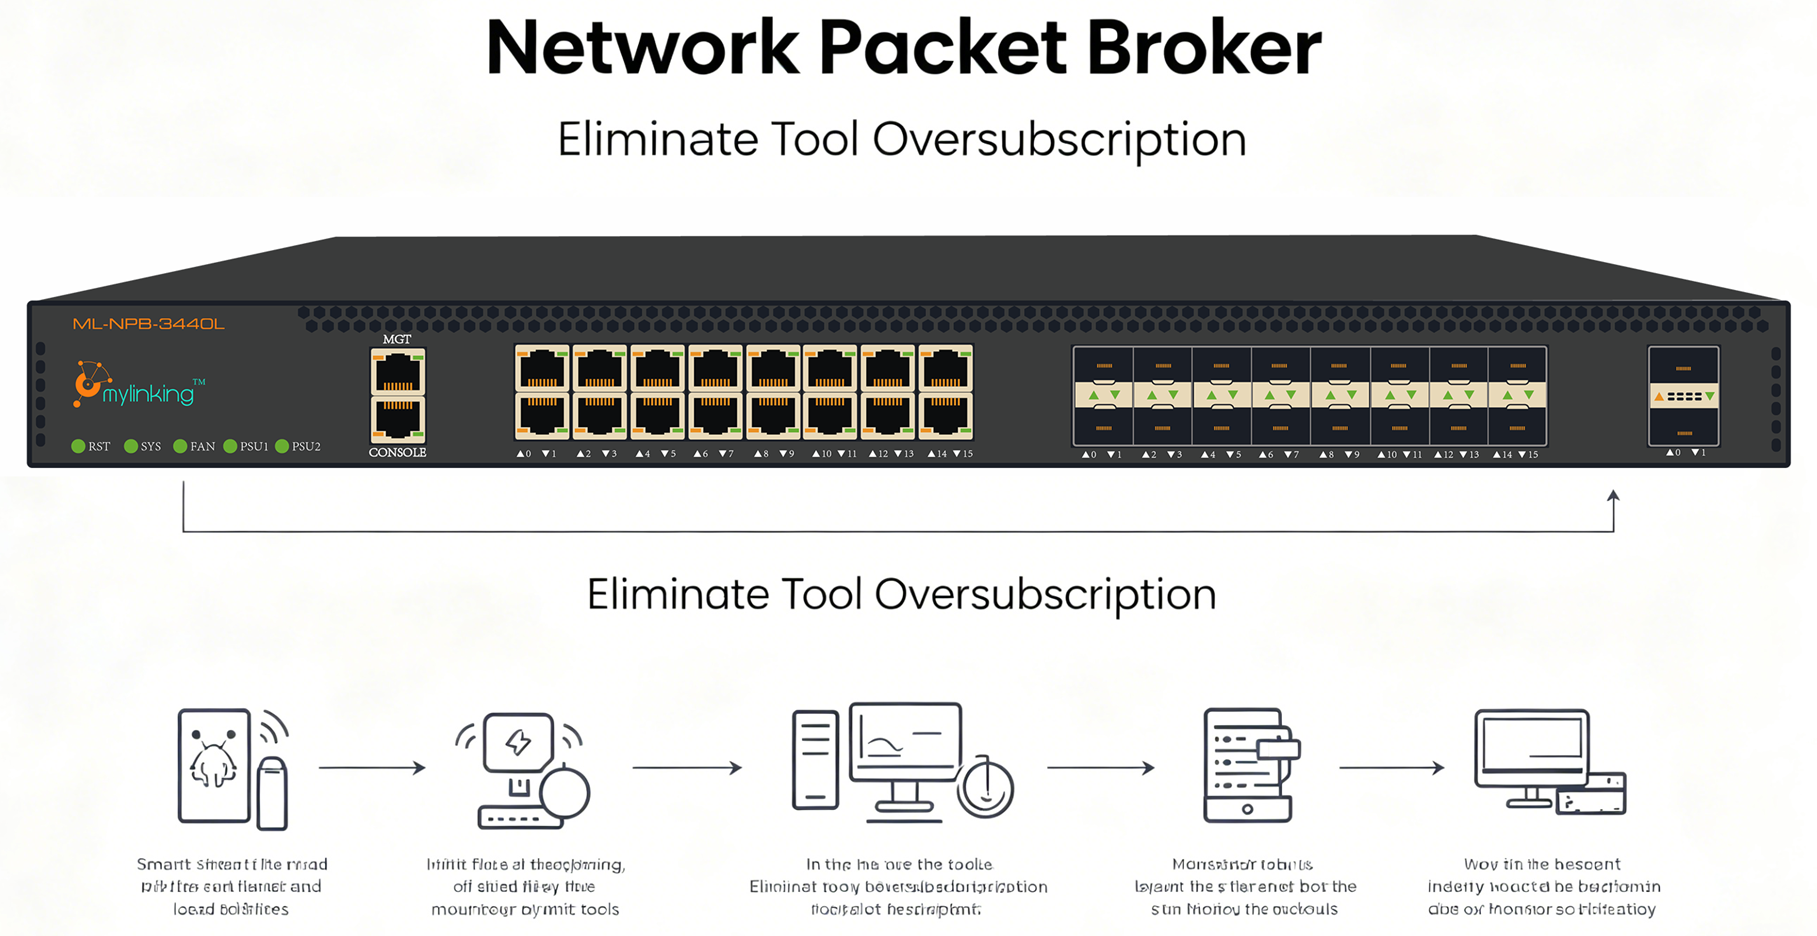
O ML-NPB-3440L está deseñado para resolver directamente as tres crises da industria, á vez que constrúe un sistema preparado para o futuro.Solución de visibilidade da rede.
3.1 Eliminar a sobresubscrición de ferramentas
○Filtrado intelixente L2–L7envía só o tráfico relevante a cada ferramenta
○Balanceo dinámico de cargadistribúe as sesións entre os clústeres de ferramentas
○Corte de paquetesreduce o ancho de banda da carga útil sen perder a intelixencia da cabeceira
○Control de agregación e replicación do tráficoevitar a inundación das ferramentas
○Ruptura de portos(100G → 4×25G, 40G → 4×10G) axusta a taxa de tráfico á capacidade da ferramenta
○Reenvío prioritariogarante que o tráfico crítico chegue primeiro ás ferramentas
3.2 Eliminar os puntos cegos no tráfico de leste a oeste
○Centraliza a recollida desde a parte superior do rack (ToR), a agregación e as capas principais
○Admite cobre, fibra, taxas mixtas de 1G/10G/40G/100G para unha cobertura completa
○Descapsula VXLAN/GRE/GTP/MPLS para expoñer as cargas útiles internas
○Ofrece visibilidade do tráfico de extremo a extremo para fluxos laterais de servidor a servidor
○Permite a monitorización da seguridade e o rendemento en cargas de traballo virtuais e físicas
○Dependencias da aplicación de mapas ocultas en Tráfico leste-oeste
3.3 Eliminar a perda de paquetes durante a monitorización
○A estrutura de conmutación sen bloqueos de 320 Gbps elimina a conxestión
○O reenvío baseado en hardware garante cero perda de paquetes baixo carga de velocidade de liña
○Medición de microrráfagas e búfer de tráfico integrados
○A marcaxe temporal de nanosegundos preserva a integridade da secuencia e da temporalización
○A redundancia do porto de saída a proba de fallos evita as perdas no lado da ferramenta
○A compatibilidade coa transmisión de fibra única amplía a cobertura fiable
○Replicación, agregación e distribución sen perdas
Ao resolver estes problemas, o ML‑NPB‑3440L transformaInfraestrutura de monitorización de rededunha idea secundaria fragmentada e con perdas a unha rede troncal de observabilidade fiable e de alto rendemento.
4. Arquitectura de hardware e deseño de interfaces
O ML‑NPB‑3440L emprega un chasis de 1U de pouca profundidade (445 mm × 505 mm × 44 mm) para a implementación de centros de datos de alta densidade. Está deseñado para un funcionamento continuo as 24 horas do día, os 7 días da semana, con alimentación redundante, tolerancia ambiental de nivel industrial e un chipset de alto rendemento doméstico.
4.1 Configuración da interface (deseño de taxa mixta completa)
O ML‑NPB‑3440L admite unha verdadeira flexibilidade multivelocidade para unificar a monitorización en infraestruturas antigas e novas:
○16× 10/100/1000M RJ45Acceso de cobre para conexións herdadas, de campus e de sucursais
○16× 1/10GE SFP+Fibra para granxas de servidores, clústeres de virtualización e enlaces principais de velocidade media
○1× 40GE QSFPAgregación e enlace ascendente de alta velocidade
○1× 100GE QSFP28Captura de 100G de ultra alta velocidade (compatible con 40G)
○1× Xestión de 10/100/1000MXestión dedicada fóra de banda
Esta combinación de interfaces permite que o ML-NPB-3440L actúe como un dispositivo universalAxente de paquetes de redepara:
○Cobre 1G herdado
○Áreas de servidores 10G virtualizadas
○Capas de agregación de 40G
○Conexións de núcleo e rede troncal de 100 G
4.2 Rendemento e capacidade de conmutación
○Capacidade total de procesamento320 Gbps dúplex completo
○ArquitecturaChip doméstico + CPU multinúcleo
○Método de reenvíoAcelerado por hardware, velocidade de liña, sen bloqueos
○Poder1+1 CA/CC redundante (CA 110–240 V ou CC -48 V)
○Consumo máximo de enerxía200 W
○MTBFOptimizado para o funcionamento de centros de datos de nivel de operador
4.3 Características de fiabilidade
○Fontes de alimentación redundantes (RPS) 1+1
○Redundancia de portosConmutación por erro principal/de reserva para portos de ferramentas
○Protección contra oscilacións da interface
○Medición de microrráfagas de tráfico
○Temperatura de funcionamento0 °C – 50 °C
○Humidade10–95 % sen condensación
○Chasis reforzado para entornos con rack denso
Esta plataforma de hardware garante que o ML-NPB-3440L poida servir como base permanente de calqueraInfraestrutura de monitorización de rede.
5. Análise en profundidade: capacidades intelixentes de procesamento de tráfico
A vantaxe máis potente do ML‑NPB‑3440L é o seu completo motor de procesamento de tráfico a velocidade de cable. Todas as funcións execútanse simultaneamente á velocidade de liña completa sen degradación do rendemento.
5.1 Funcións principais de manipulación do tráfico
5.1.1 Replicación do tráfico
○Replicación 1 a N: Unha entrada → moitas ferramentas
○Agregación de N a M: Combinar varias entradas → moitas ferramentas
○Copia sen perdas para IDS, NPM, APM, SIEM, análise forense e cumprimento normativo
5.1.2 Agregación de tráfico
○Combinar ligazóns de baixa velocidade en fontes de ferramentas de alta velocidade
○Reducir os requisitos de número de portos de ferramentas
○Simplificar o cableado e a arquitectura
5.1.3 Distribución do tráfico
○Entrega baseada en políticas mediante lista branca / lista negra / regras personalizadas
○Distribuír por protocolo, aplicación, IP, porto, VLAN ou sinatura de paquetes
○Asegúrate de que as ferramentas só reciban o tráfico para o que están deseñadas
5.1.4 Filtrado intelixente (L2–L7)
O ML‑NPB‑3440L admite filtrado ultragranular para eliminar o ruído e reducir a carga da ferramenta:
○Tipo de Ethernet, VLAN, TTL
○Tupla IP 7, fragmentación, indicadores TCP
○Características dos paquetes e patróns de carga útil
○Primeira coincidencia de clave de desprazamento personalizada de 128 bytes
○Identificación da capa de aplicación (L7)
A filtraxe é o principal mecanismo para eliminarSobresubscrición de ferramentas.
5.1.5 Balanceo de carga
○Balanceo de carga baseado en hash (características L2–L7)
○Distribución baseada no peso e en función da sesión
○Garante a integridade da sesión en todos os clústeres de ferramentas
○Axústase dinamicamente ao estado da ligazón
○Evita que calquera ferramenta se vexa sobrecargada
5.1.6 Etiquetar/Desetiquetar/Substituír VLAN
○Engadir, eliminar ou reescribir etiquetas VLAN
○Mapear varias fontes en dominios de monitorización lóxica
○Simplificar a análise e a correlación de ferramentas
5.1.7 Segmentación de paquetes
○Dividir paquetes de 64 a 1518 bytes
○Conservar as cabeceiras L2–L4 ao truncar as cargas útiles
○Reduce drasticamente o consumo de ancho de banda da ferramenta
○Fundamental para entornos de alto volume
5.1.8 Prioridade de reenvío de paquetes
○Priorizar o tráfico por importancia empresarial
○Protexer a monitorización de aplicacións críticas
○Evitar lagoas de análise durante a conxestión
5.1.9 Redundancia do porto de saída
○Failover automático entre os portos de ferramentas primarios e secundarios
○Evitar a perda de paquetes do lado da ferramenta durante o mantemento ou a avaría
○Garantir o cumprimento continuo e a visibilidade da seguridade
5.2 Procesamento do protocolo de túnel (fundamental para a visibilidade leste-oeste)
Os centros de datos modernos empregan túneles superpostos para virtualizar e escalar redes, pero os túneles creanPuntos cegos no tráfico de leste a oesteO ML‑NPB‑3440L expón o tráfico interno con desencapsulación e intelixencia completas:
5.2.1 Protocolos de túnel compatibles
○VXLAN
○GRE
○ERSPAN
○MPLS
○GTP
○IP en IP
5.2.2 Funcións do túnel
○Identificación do protocolo de túnelDetección automática do tipo de túnel
○Coincidencia de capas internas/externasFiltro baseado na cabeceira interna ou externa
○Desmontaxes de cabeceira de túnelEliminar as cabeceiras VXLAN/GRE/MPLS/GTP
○Terminación do túnel: Aceptar tráfico encapsulado directamente da rede
○Saída de encapsulación do túnelReencapsular en ERSPAN para ferramentas remotas
Ao procesar túneles noAxente de paquetes de redecapa, o ML‑NPB‑3440L fai que o tráfico leste-oeste cifrado e virtualizado sexa totalmente visible para as ferramentas estándar.
5.3 Selado de tempo e análise forense de precisión
○Sellado de tempo con precisión de nanosegundos
○Sincronización con servidores NTP
○Marcas de tempo inseridas nos paquetes
○Fundamental para a análise de fallos, o rastrexo de ataques e a medición do rendemento
○Resolve erros de tempo causados porPerda de paquetes durante a monitorización
5.4 Captura de paquetes en tempo real
○Captura en directo a nivel de porto e de política
○Filtrado de cinco tuplas
○Resolución de problemas inmediata
○Gravación de grao forense
5.5 Transmisión de fibra única
○Admite transmisión/recepción de fibra única de 10G/40G/100G
○Reducir os custos de despregamento de fibra
○Estender a monitorización a zonas con infraestrutura de fibra limitada
5.6 Porta Breakout
○100G QSFP28 → 4×25GE
○QSFP de 40G → 4×10GE
○Combinar as conexións de alta velocidade coa capacidade da ferramenta de menor velocidade
○Eliminar os obstáculos das ferramentas
5.7 Visibilidade e visualización completas do tráfico
O ML‑NPB‑3440L ofrece conexión integralSolución de visibilidade da redecadros de mando:
○Composición do tráfico
○Rendemento en tempo real
○Distribución de paquetes
○Estado de procesamento
○Tendencias do tráfico ao longo do tempo
○Mapeo de fluxo visual
Isto converte o tráfico invisible en información práctica.
6. Xestión e orquestración
O ML‑NPB‑3440L admite a xestión de nivel empresarial para un funcionamento estable e seguro:
○Interfaz gráfica de usuario web (HTTP/HTTPS)
○CLI a través da consola (RS232, 115200, 8, N, 1)
○TELNET / SSH
○SNMP v1/v2c
○SYSLOG
○Autenticación RADIUS/TACACS+
○Seguridade do nome de usuario/contrasinal
○Integración coa plataforma de control de visibilidade Mylinking Matrix-SDN
Toda a configuración é intuitiva, repetible e está deseñada para grandes proxectosInfraestrutura de monitorización de rede.
7. Arquitecturas de despregamento típicas
O ML‑NPB‑3440L é compatible con case todos os casos de uso de monitorización de empresas e centros de datos.
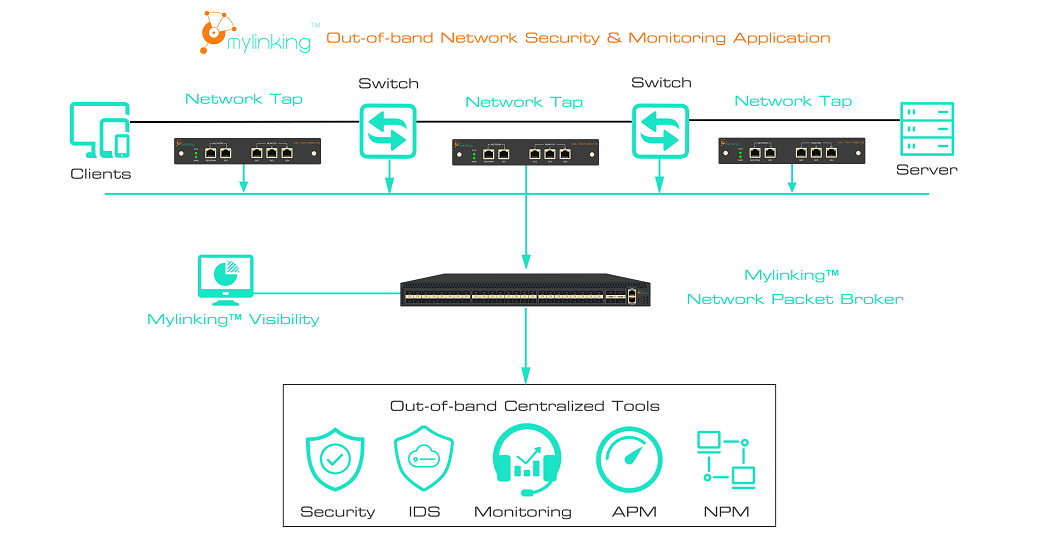
7.1 Agregación e replicación centralizadas
○Recoller de TAP/SPAN a través de varios interruptores
○Agregado a ligazóns ascendentes de 40G/100G
○Replicar a IDS, NPM, APM, SIEM, análise forense
○Elimina o caos do cableado e a sobresubscrición de ferramentas
7.2 Programación unificada do tráfico
○Entrada multitasa (1G/10G/40G/100G)
○Filtro, porción, balance de carga
○Distribuír ás ferramentas axeitadas
○Crear unha única estrutura de observabilidade
7.3 Visibilidade do tráfico leste-oeste
○Implementar en ToR / agregación / núcleo
○Capturar o tráfico lateral de servidor a servidor
○Descapsular VXLAN/GRE
○Filtrar e reenviar a ferramentas de seguridade
○Eliminar os puntos cegos
7.4 Segmentación de paquetes e optimización de ferramentas
○Reducir o tráfico de alto volume
○Reducir a carga da ferramenta entre un 40 e un 70 %
○Preservar a integridade forense
○Prolongar a vida útil e o rendemento da ferramenta
Monitorización de rede de alta velocidade 7.5 40G/100G
○Captura de 100G a velocidade de liña completa
○Balanceo de carga entre clústeres de ferramentas de 10G/25G
○Número de garantíaPerda de paquetes durante a monitorización
○Ideal para a visibilidade do núcleo e da columna vertebral
8. Resumo das especificacións técnicas
| Elemento | Especificación |
| Capacidade total | 320 Gbps dúplex completo |
| Portos RJ45 | 16× 10/100/1000M |
| Portos SFP+ | 16× 1/10GE |
| QSFP | 1× 40GE |
| QSFP28 | 1× 100GE (compatible con 40GE) |
| Xestión | 1× 10/100/1000M |
| Implementación | TAP + ESPALDO/Espello |
| Funcións clave | Replicación, Agregación, Distribución, Filtrado, Balanceo de carga, Segmentación, Selado de tempo, Terminación/Eliminación de túneles, VLAN, Prioridade, Redundancia |
| Soporte para túneles | VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP |
| Poder | 1+1 RPS CA/CC opcional |
| Dimensións | 1U, 445 mm × 505 mm × 44 mm |
| Temperatura | 0–50 °C |
9. Conclusión: Os alicerces da visibilidade da rede moderna
O/AAxente de paquetes de rede Mylinking ML-NPB-3440Lredefine o que é posible enInfraestrutura de monitorización de redeAo resolverSobresubscrición de ferramentas, Puntos cegos no tráfico de leste a oeste, ePerda de paquetes durante a monitorización, transforma a monitorización fragmentada, con perdas e incompleta nunha rede troncal fiable, de alto rendemento e con total visibilidade.
Con capacidade de 320 Gbps, interfaces de velocidade mixta de 1G/10G/40G/100G, intelixencia L2-L7 profunda e procesamento completo de túnel, o ML-NPB-3440L é o dispositivo ideal.Solución de visibilidade da redepara:
○Centros de datos empresariais
○Redes de nivel de operador
○Servizos financeiros
○Asistencia sanitaria
○Goberno
○Educación
○Comercio electrónico e plataformas na nube
Se estás preparado para eliminar os puntos cegos, deter a perda de paquetes, eliminar a sobresubscrición de ferramentas e construír unha arquitectura de observabilidade verdadeiramente resistente, oAxente de paquetes de rede Mylinking ML-NPB-3440Lé a túa plataforma fundamental.
Data de publicación: 26 de maio de 2026


